AI TOOL · 实战拆解 | 2026-09-30 写完代码以为活儿干完了?真正的活儿才刚开始:审代码、盯部署、排查回滚。Cursor 刚发了两个 Bot 专门干这个,官方数据说审查从 4.8 分钟压到 3.8 分钟——但个人 Pro 用户一个都用不上。 审查时间降 21% · 评论接受率 45%→70% · 仅 Teams/Enterprise 来源:Cursor 官方博客 2026-09-23
两个月前我写了一篇「AI 不写代码改当包工头」,说 Cursor 的 PR 合并量翻了 6 倍。当时我猜的是:写代码的人省下来的时间,总得花在别处。
现在 Cursor 替我验证了。省下来的时间,花在了审代码和盯部署上。
9 月 23 日,Cursor 发了两个 Bot:Rollouts 盯着变更从 PR 到上线的全过程,Security Reviewer 扫每个 PR 的安全漏洞。官方数据摆出来——平均审查时间从 4.8 分钟降到 3.8 分钟,工程师采纳评论的比例从 45-50% 涨到 60-70%。
先泼一盆冷水:这两个功能只给 Teams 和 Enterprise,个人 Pro 用不上。Cursor 不是在给你减负,是在卖审查容量。
PART 01 · PAIN POINTS · 翻车现场
先别急着看功能,先看三个我亲历的场景。
场景一:凌晨两点,某个服务的接口突然超时。你打开监控面板,27 个指标全绿。最后发现是一个单体端点的慢查询,全局阈值根本触不到。等你手动把日志和部署时间对上,两小时没了。
场景二:一个 PR 改了认证逻辑,静态分析工具报了 14 个「SQL 注入」,全是字符串拼接的误报。真正的问题是重构之后丢了一个授权检查——静态分析看不见上下文,它只认识模式。真实漏洞安静地过了。
场景三:你用了 AI 工具,PR 数量确实多了。但团队里审代码的人还是那三个。以前一天审 3 个 PR,现在一天审 12 个,每个只能扫一眼。
这三个场景有一个共同点:代码写得越快,下游的瓶颈越疼。 Cursor 官方博客的原话是:「Writing code is no longer the slow part. What hasn't sped up is everything after the PR goes up.」
翻译成人话:写代码不慢了,写完之后那堆事儿一点没快。
PART 02 · CORE FEATURES · 拆开看
Cursor 给这两个 Bot 的定位是「the last mile of shipping code」——最后一公里。注意这个措辞:它承认自己之前的活儿只干到 PR 合并为止。
Rollouts 做的事分三段:
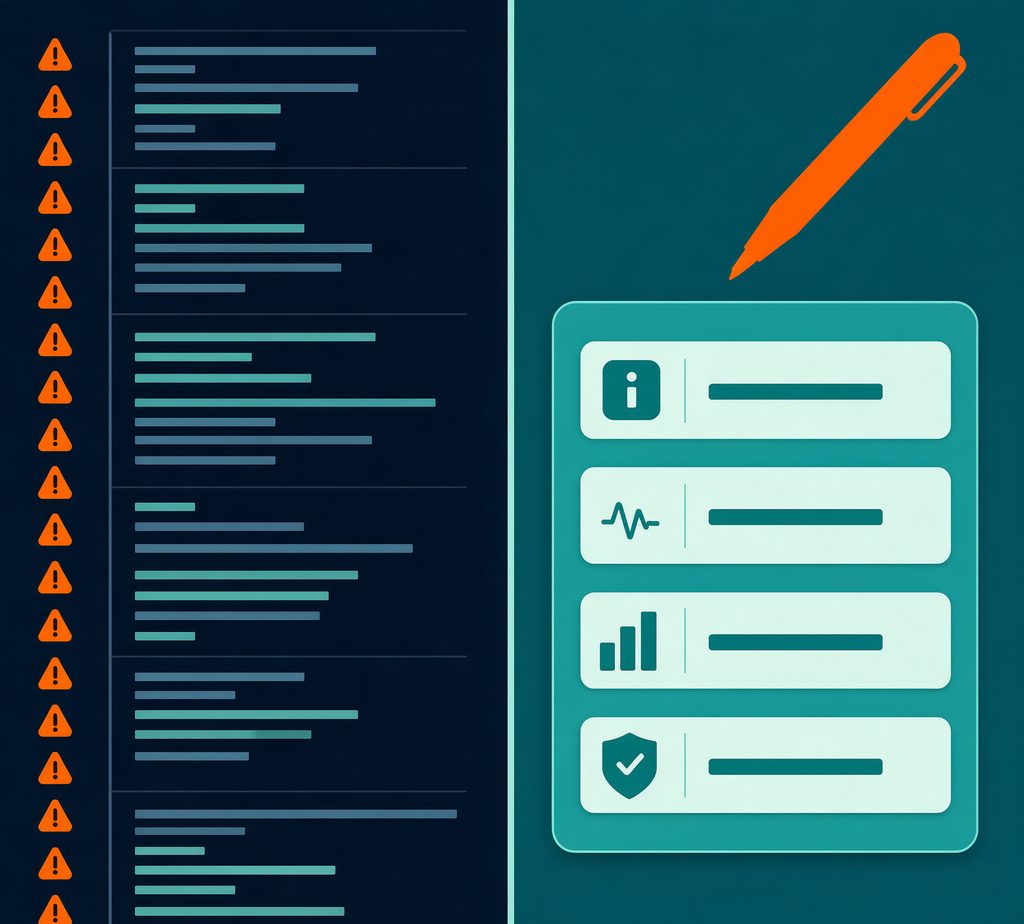
- 合并前:读 diff,写一份监控计划——这个变更可能出什么风险、预期产生什么效果、你的仪表板里哪些地方根本看不出来它有没有生效。这份计划以 PR 评论的形式发出来,人可以改,改完 Rollouts 用修订版。
- 部署后:把实时信号跟部署前基线逐环境对比,给出三个判定之一:健康、检测到回归、无法判定。
- 发现回归:点名它怀疑的那个变更,然后按配置做三件事之一——ping 作者、暂停渐进式回滚、打开一个回滚 PR(后者要等人工批准才执行)。
Security Reviewer 做的事:每个 PR 都跑,把变更放进整个代码库里读,而不是只看 diff 本身。它报告可利用的漏洞,每个附带严重等级、攻击路径和一键修复。
Cursor 特意把它和 Bugbot 分开:Bugbot 继续管风格和质量,Security Reviewer 只管攻击者能利用的问题。
PART 03 · SKILL拆解 · 两招值钱的
SKILL 1|监控计划的写法才是真干货
Rollouts 写的那份监控计划,结构值得单独拎出来。它包含四样东西:
- 识别出的风险:这个变更可能在哪翻车
- 预期效果:正常的话指标应该怎么动
- 要检查的信号:它准备看哪些指标
- 仪表板缺口:你的监控根本覆盖不到的地方
第四项最有意思。Cursor 说这是「bad change goes unnoticed 最常见的原因」——没人更新仪表板。
这个判断我认。大多数团队的监控是事故驱动的:出过一次事,才补一个告警。Rollouts 试图把这件事前移到合并之前。
如果你不用 Rollouts,这份四段结构也可以直接拿来当 PR 模板。我自己试了两周,在团队内部推了一个简化版:风险 + 预期效果 + 覆盖缺口,三项够了。代价是每个 PR 多写 3 分钟,收益是排查时间从「两小时对日志」变成「直接看那个端点」。
PART 04 · SKILL拆解 · 两招值钱的(续)
SKILL 2|为什么读全库比看 diff 重要
Security Reviewer 的核心差异不在算法,在上下文。
Cursor 举的例子很说明问题:静态分析会标记「SQL 调用附近的每一个字符串拼接」,但会漏掉「重构之后停掉的那个授权检查」。前者是模式匹配,后者需要理解代码的流向——用户输入从哪进来、最后到了哪、中间经过了什么。
这是安全工程师的读法,不是工具的读法。
它默认覆盖六类:SQL / command / template / LDAP 注入、新变更路由的认证授权缺口、已提交的密钥与凭证、不安全反序列化和未验证重定向、引入已知漏洞的依赖变更、基础设施与配置的不安全默认值。
这里有个取舍值得注意:它不报风格问题。这意味着团队不会因为安全扫描被 14 条误报淹没而养成「全部忽略」的习惯——这个习惯一旦养成,真漏洞就跟着被忽略了。
PART 05 · CASE 1 · 一个真实场景的推演
需求:一个电商团队,每天合并 40 个 PR,使用 Datadog 做监控,部署走渐进式回滚。某天一个支付服务的变更上线后,某个地区的超时率从 0.2% 涨到 4%,但全局平均仍然低于 1% 的告警线。
方案:
- Rollouts 在 PR 合并前读 diff,识别出「支付接口改动」为高风险,写监控计划并标记「地区维度指标当前无告警」为仪表板缺口。
- 部署事件触发后,Rollouts 逐环境对比基线,发现该地区的超时偏离,判定「检测到回归」,点名该变更。
- 配置为「暂停渐进式回滚 + ping 作者」,回滚在人工批准前不会自动执行。
- Security Reviewer 在同一个 PR 上扫描,确认无安全漏洞引入,只报一条信息性建议。
输出:
- 地区级回归在全局告警触发前被拦截
- 无需人工对日志和部署时间线
- 安全扫描零误报,工程师直接处理真实问题
这个场景的关键不是「AI 发现了问题」,而是发现的问题粒度变了。传统监控看全局,Rollouts 看单个端点 × 单个地区。这个粒度差异决定了两小时和两分钟的差距。
PART 06 · DATA · 算一笔硬账
Cursor 公布了两组数字,但大多数人只看了第一组。
第一组(表面):平均审查时间 4.8 分钟 → 3.8 分钟。降了 21%。
第二组(真正有信号):评论接受率 45-50% → 60-70%。
第二组比第一组重要得多。审查时间缩短只说明「更快发现了问题」,接受率上升说明「工程师真的在修这些问题」——后者才降低实际 shipped 的漏洞数量。
不过这里必须留个口子:这两组数字来自 Cursor 自己的图表,没有第三方独立基准。 Pondero 和 Machine Herald 的转引都明确标注了这一点。Cursor 是受益方,数据有动机偏乐观,引用时建议打八折看。
再看一个被官方轻描淡写的数字:适用计划。Rollouts 和 Security Reviewer 只在 Teams 和 Enterprise 上开放,个人 Pro 不在列。同时给的 10 天试用信用是 Teams 约 50 次变更、Enterprise 约 500 次。
这意味着什么?Cursor 判断的真正付费场景是团队级的审查容量扩张,不是个人效率提升。它卖的不是「帮你写代码更快」,是「帮团队消化更多 AI 生成的 PR」。
这和两个月前那篇的判断完全一致:Cursor 卖的不是代码,是审查容量。
PART 07 · SUMMARY · 一句话结论
Cursor 这两个 Bot 不是新功能,是新定位:从「写代码的工具」变成「保证代码安全上线的基础设施」。
对团队来说,如果你的 PR 数量已经被 AI 拉上去、审代码的人手跟不上,Rollouts 的监控计划结构值得直接抄——哪怕不花钱买,那个四段模板本身就能用。对个人用户,别期待了,Pro 用不上,等它下放到个人计划再说。
至于那个 4.8→3.8 分钟的数据,看看就行。真正该记的是另一件事:当写代码的成本趋近于零,值钱的东西就变成了审查它、部署它、盯着它的那部分。 这才是 Cursor 在赌的方向。
一句话推荐:如果你团队每天合并的 PR 超过 20 个,Rollouts 的监控计划模板值得一试——免费,且不需要买 Teams。
适合场景:AI 生成 PR 数量多、人工审查跟不上;部署后回归发现慢;有 Datadog / Grafana / Honeycomb 遥测栈的团队。
参考资源:Cursor 官方博客 — Bots for the last mile: Rollouts, Security Review(2026-09-23);Cursor changelog(同日)